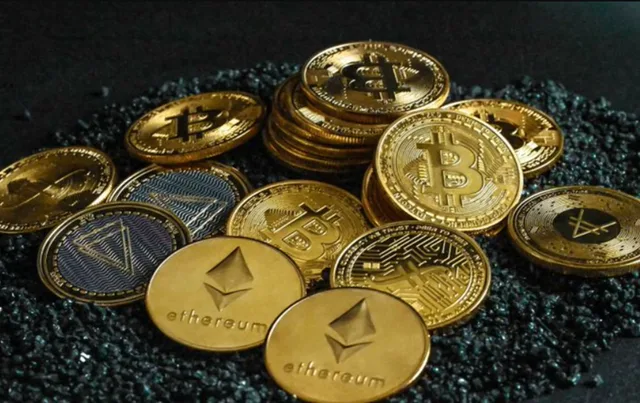
Până când toate activele afectate vor fi acoperite în proporție de 100%, platforma va continua să cumpere criptomonedele necesare, atât de pe piață, cât și prin tranzacții directe între participanți. Binance a reiterat că va suporta integral impactul financiar al furtului și că nu va transfera pierderile asupra utilizatorilor.
Reluarea retragerilor, suspendate după descoperirea atacului, este următorul pas important în revenirea la funcționarea normală a platformei. Serviciul ar urma să fie disponibil duminică, sub rezerva verificărilor de securitate și a confirmării finale, în timp ce investigația continuă.
Circumstanțele atacului rămân neclare. Inițial, Binance a indicat posibilitatea ca laptopul unui inginer DevOps să fi fost compromis, ceea ce ar fi permis accesul neautorizat la infrastructura tehnică și inițierea unor retrageri frauduloase. Ulterior, codirectorul general Richard Teng a declarat că operațiunea a fost mai complexă și nu s-a limitat la utilizarea abuzivă a drepturilor de acces ale unui singur angajat.
Compania de analiză blockchain TRM Labs a indicat drept posibili autori ai atacului hackerii nord-coreeni. Potrivit experților săi, operațiunea prezintă similitudini cu alte furturi atribuite unor grupări asociate Coreei de Nord, inclusiv cu atacurile asupra Bybit și KelpDAO, prin pregătirea anticipată a tranzacțiilor și transferarea rapidă a activelor.
Anunțul Binance despre acoperirea a 90% din pierderi reduce riscul ca utilizatorii să suporte direct consecințele financiare ale incidentului. Recuperarea criptomonedelor furate și identificarea responsabililor rămân însă probleme separate, care ar putea cere investigații îndelungate.